OpenRouter en GMI Cloud: maand prompts open
Een aanvaller doorzocht wekenlang prompts bij OpenRouter-aanbieder GMI Cloud op API-sleutels. Check of jouw verzoeken geraakt zijn en zet je routing dicht.
22 november 2026
safety_retention aan hebbenOpenRouter stuurde op 22 november 2026 om 02:11 uur Nederlandse tijd een waarschuwingsmail met een nare mededeling: verzoeken die via aanbieder GMI Cloud liepen, zijn mogelijk gelezen door een aanvaller. Niet OpenRouter zelf werd gehackt, maar een intern foutopsporingssysteem bij GMI Cloud dat ongeveer drie dagen aan promptinhoud opsloeg.
Volgens GMI Cloud kwam de aanvaller op 21 en 22 oktober en opnieuw vanaf 27 oktober binnen met twee gecompromitteerde inloggegevens. Die toegangen werden pas op 18 november ingetrokken, met een laatste waargenomen inlog op 17 november. Omdat het systeem drie dagen aan verzoeken vasthield, trok OpenRouter het risicovenster terug tot 18 oktober en schakelde het op 20 november alle GMI Cloud-endpoints uit.
Dat het niet bij meelezen bleef, bleek uit een proef van beveiligingsonderzoekers. Neppe AWS-sleutels die zij op 21, 22, 27 en 28 oktober in prompts naar GMI Cloud stopten, werden later daadwerkelijk misbruikt om AWS aan te roepen en nieuwe gebruikers en sleutels aan te maken.
Waarom helpt Zero Data Retention hier niet?
Het lek bij GMI Cloud staat niet op zichzelf. Op 19 november 2026 publiceerde HD Moore, hoofd onderzoek bij cybersecuritybedrijf Dragos, de resultaten van een vijf maanden durende proef met bijna twee miljoen AI-prompts vol unieke loklinks en neppe cloud-sleutels. Die zogenoemde canary-tokens brachten drie niet eerder gemelde inbraken bij AI-aanbieders aan het licht, plus doorverkopers die prompts via gewone logs meelezen.
Het pijnlijkste punt voor gebruikers van een AI-router gaat over Zero Data Retention (ZDR). Dat vinkje belooft dat een aanbieder je prompt niet opslaat. In werkelijkheid werkt zo’n vlag alleen bij de eerste schakel. Zodra die aanbieder je verzoek achter de schermen doorstuurt naar een andere partij, of zodra een aanvaller al in het voorportaal van de server meeleest, houdt dat vinkje niets tegen.
Dat bleek ook bij aanbieders Novita, AtlasCloud en StreamLake, die verkeer voor MiniMax-modellen doorstuurden naar de eigen API van MiniMax. Unieke testlinks in die prompts werden 40 tot 130 uur later geopend, ook bij verzoeken met ZDR aan. Zo zie je bij AI en privacy en bij large language models dat de route van je tekst minstens zo zwaar telt als het model zelf.
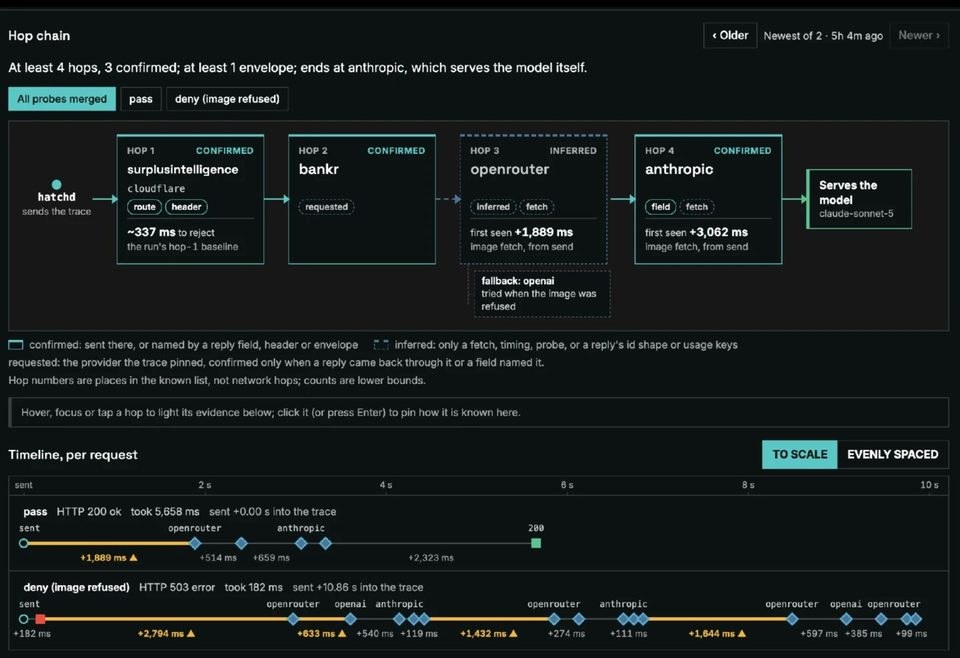
Vijf routes uit dezelfde week en wat OpenRouter vandaag toont
Op 22 november 2026 bevestigde OpenRouter dat het drie aanbieders volledig van het platform heeft gehaald en 125 endpoints uit de ZDR-lijst heeft geschrapt. In dezelfde blogpost plaatste OpenRouter links naar drie publieke incidentmeldingen van aanbieders: Novita, Phala en Together AI. GMI Cloud ontbreekt daar nog; op de eigen site van GMI Cloud stond op 22 november geen incidentbericht en gaf de pagina /security een 404-foutmelding.
We hebben op 22 november 2026 de openbare OpenRouter-API rechtstreeks uitgelezen over alle 476 modellen, 123 geregistreerde aanbieders en 936 overgebleven ZDR-endpoints. GMI Cloud staat inderdaad op nul ZDR-endpoints en nul actieve endpoints in een steekproef op twaalf populaire open modellen, al staat de naam nog wel als Amerikaanse aanbieder zonder statuspagina in de aanbiederslijst. Ook Novita, Phala, AtlasCloud, StreamLake en MiniMax staan op nul ZDR-endpoints.
Eén detail viel extra op in onze meting: van de 936 actieve ZDR-endpoints over 61 aanbieders dragen er 53 nog steeds de vlag safety_retention: true, allemaal bij Google. Zelfs binnen de strengste privacyfilter op OpenRouter betekent ZDR dus niet automatisch dat er nergens tijdelijke veiligheidsopslag plaatsvindt.
| Aanbieder / route | Venster in melding | Wat ging er mis | ZDR-endpoints op 22 nov | Publiek rapport op 22 nov |
|---|---|---|---|---|
| GMI Cloud | 18 okt – 18 nov 2026 | Aanvaller doorzocht 3-dagen-troubleshootinglog via 2 gelekte logins | 0 | Nee (nog geen post) |
| Phala | 21 okt – 8 nov 2026 | Inbraak op nieuwe GPU-server voor DeepSeek V4 Flash 0731 | 0 | Ja (voorlopig) |
| Together AI | Juni – juli 2026 | AI coding agent committe login in publieke repo xorl naar privé prompt-samples | 26 | Ja |
| Novita (MiniMax) | 28 mei – 11 nov 2026 | Doorstuurfout naar MiniMax-API; testlinks 40–130 uur later geopend | 0 | Ja |
| OpenRouter totaal (live API) | Gemeten 22 nov 2026 | 476 modellen, 123 aanbieders, 936 ZDR-endpoints (53 met safety_retention) | 936 | Ja (blogpost 22 nov) |
Eigen meting op de publieke OpenRouter-API (/api/v1/models, /providers, /endpoints/zdr) op 22 november 2026. De tabel laat de stand van dat moment zien en bewijst niet dat andere aanbieders op de lijst foutloos zijn.
Valt jouw OpenRouter-gebruik in het risicovenster?
Kies hieronder hoe en wanneer je verzoeken verstuurde. Je krijgt direct je risicoprofiel, een rotatievolgorde en een kopieerbare OpenRouter-configuratie zonder verborgen fallbacks. Alles draait lokaal in je browser; er wordt niets opgeslagen of verstuurd.
Kies eerst je periode en route. Deze check leest je OpenRouter-account niet uit; controleer je werkelijke aanbieders altijd in je eigen activiteitenlog.
Een AI-router op laagste prijs is een beveiligingskeuze
OpenRouter verdient krediet voor één ding: het bedrijf wachtte niet op het eindonderzoek van GMI Cloud. De endpoints gingen op 20 november uit en twee dagen later kregen gebruikers een duidelijke waarschuwing met exacte datums. Dat is beter dan stil afwachten tot een forensisch rapport maanden later verschijnt.
Toch legt dit incident een weeffout bloot in de manier waarop AI-routers werken. Wie een model aanroept via een open aanbiederspool zonder eigen voorkeurslijst, laat de laagste prijs of snelste respons beslissen over de plek waar vertrouwelijke prompts landen. Dragos liet zien hoe snel gestolen sleutels daarna worden getest: binnen enkele uren, met gespoofte browserscripts, Cloudflare Workers, aws-cli op Kali Linux en zelfs de LLM-gestuurde aanvalsagent ARTEX.
Voor bedrijven die met AI aan de slag gaan, hoort de keuze van de achterliggende host dus bij het beveiligingsontwerp. Kijk breder dan de mooie dashboardknop en weeg deze risico’s net zo streng als bij je database of e-mailserver.
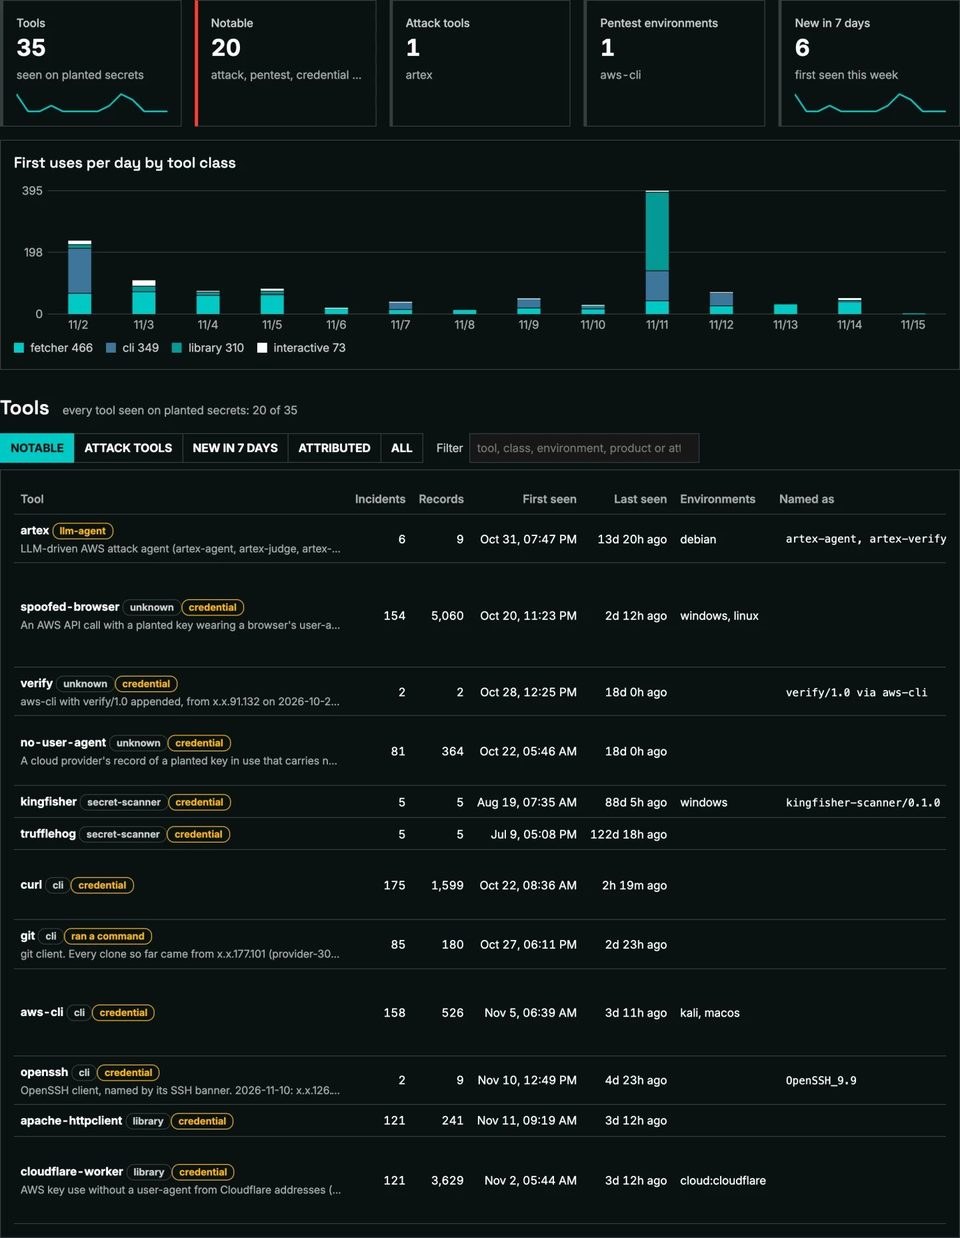
Alleen naar aanbieders wijzen verbergt de helft van het lek
Op X en Reddit gaat de woede bijna volledig naar GMI Cloud, MiniMax en OpenRouter. Dat is iets te makkelijk. Natuurlijk zit een aanbieder fout als een foutopsporingslog via twee gelekte inloggegevens wekenlang openstaat. Maar de andere helft van dit verhaal is ongemakkelijker: waarom stonden er überhaupt werkende AWS-sleutels, wachtwoorden en database-strings in prompts?
Zeker met AI coding agents gebeurt dat ongemerkt. Een agent leest een configuratiebestand of foutmelding uit en stuurt die hele lap tekst mee naar het taalmodel. Het Together AI-incident uit dezelfde week bewijst hoe snel het misgaat: daar zette een eigen AI coding agent een toegangsleutel in een publieke GitHub-repository. Dat lesje kennen we ook van ChatGPT privacy en Gemini gesprekken: wat je niet meestuurt, kan ook niet uitlekken.
En wie nu roept dat iedereen maar lokaal moet gaan draaien, vergeet de rekening. Dragos rekent voor dat een Mac Studio met 512 GB geheugen begint bij 22.299 dollar en een serieuze server met acht B300-GPU’s ruim 570.000 dollar kost. Zelf hosten van open source AI is prachtig voor een selecte kern van gevoelige taken, maar voor de meeste teams blijft gecontroleerd API-gebruik de realistische route.
Drie stappen voor je volgende API-verzoek
- Controleer je OpenRouter-log. Filter op 18 oktober tot 18 november 2026 en kijk of GMI Cloud, Phala of een MiniMax-route voorbijkomt bij je aanbieders.
- Roteer hoogste rechten eerst. Vervang elke sleutel, wachtwoord of signed URL die via een agent of prompt kan zijn meegegaan en zoek in AWS CloudTrail op nieuwe IAM-gebruikers en
artex-agentofartex-judge-r121. - Zet stille fallbacks uit. Kies voortaan zelf je aanbieders met
allow_fallbacks: falseen filter geheimen uit bestanden voordat een agent ze inleest.
De echte proef volgt zodra GMI Cloud zijn definitieve root cause deelt en OpenRouter de 125 geschrapte ZDR-endpoints opnieuw gaat beoordelen. Blijven doorlopende canary-controles en publieke incidentrapporten een harde toelatingseis, of schuiven dezelfde goedkope aanbieders volgende maand weer stil terug in de standaardroute?
Wil je eerst rustig de basis nalezen achter hoe taalmodellen en AI-ketens technisch in elkaar zitten, begin dan bij wat is AI.
Bronnen en metingen: OpenRouter Support-waarschuwingsmail (22 november 2026); OpenRouter, “Data Processing Incidents on Inference Providers” (22 november 2026); Dragos / HD Moore, “Three breaches, endless leaks: Your AI supply chain needs canaries” en bijbehorende X-thread (19 november 2026); Phala, voorlopig incidentrapport (november 2026); Novita, privacyverklaring MiniMax-verzoeken (november 2026); Together AI, melding prompt-leakage juni–juli 2026 (november 2026); eigen meting op de publieke OpenRouter-API (22 november 2026).
Liepen jouw prompts via GMI Cloud of een open pool?
Check binnen twee minuten je risicovenster en kopieer een vaste OpenRouter-configuratie zonder verborgen fallbacks.
Naar de lekcheck